摘要:工業互聯網的深入發展正推動計算模式從云端向邊緣側延伸,邊緣計算與數據服務的深度融合成為破解實時性、帶寬與安全挑戰的關鍵。本文從技術架構、數據服務、應用實踐與未來趨勢四個維度,梳理了近年來工業互聯網邊緣計算與數據服務的研究進展,并對新興觀察進行,旨在為后續研究提供參考。
引言:隨著制造業數字化轉型的加速,工業互聯網平臺連接的海量設備產生了前所未有的數據規模。傳統云計算模式在時延、帶寬和隱私保護方面遭遇瓶頸,邊緣計算應運而生,將計算能力下沉到網絡邊緣,就近提供數據采集、處理與分析服務。這一演進不僅改變了工業數據的服務范式,也催生了新的研究熱點。
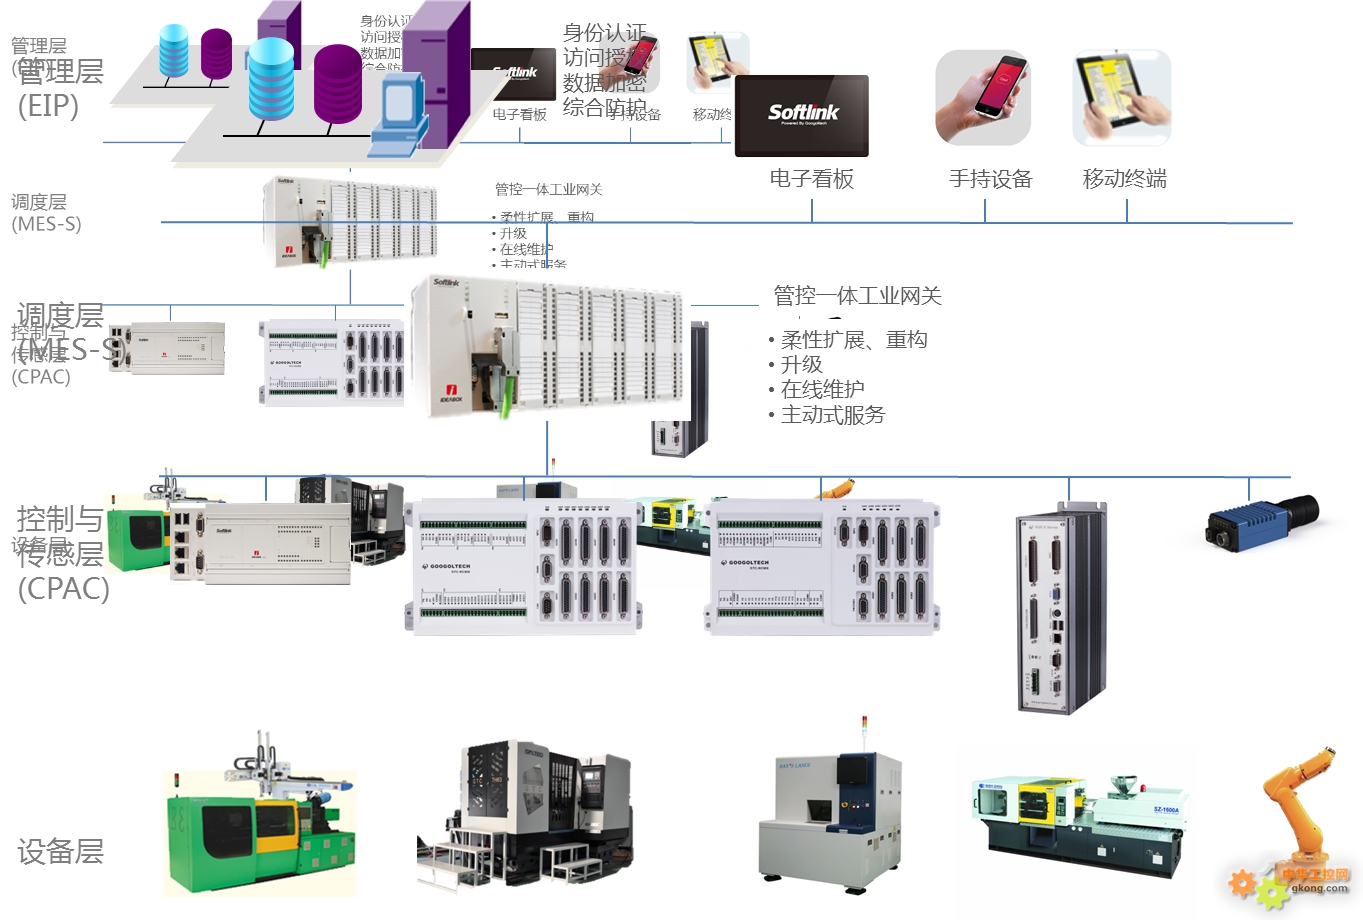
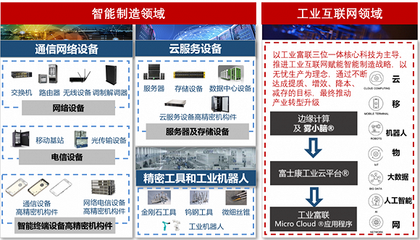
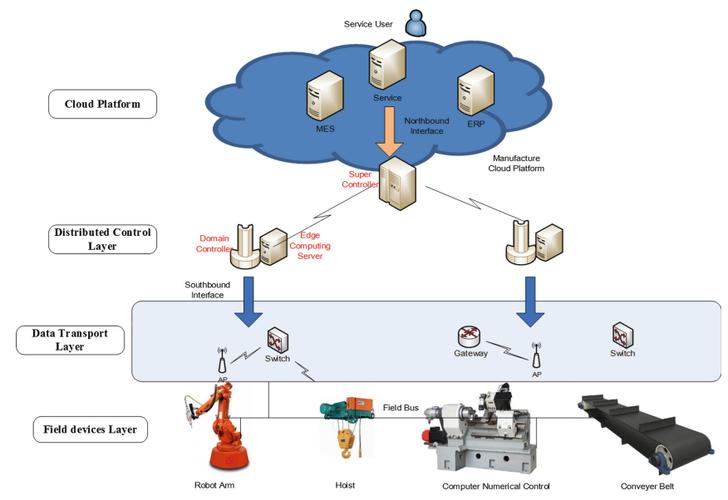
1 邊緣計算賦能工業互聯網數據服務綜述:邊緣計算在工業互聯網中的核心價值在于(1)超低時延:滿足工業控制毫秒級響應需求;(2)帶寬優化:在邊緣側過濾和聚合數據,減少上云流量;(3)數據安全:敏感數據本地處理,降低泄露風險;(4)云端協同:形成“云-邊-端”一體化架構。當前研究聚焦于資源調度、任務卸載、服務網格等技術,同時數據服務正從單純的數據轉發向邊緣智能分析演進,例如在邊緣節點部署輕量級機器學習模型,實現實時質量檢測和預測性維護。
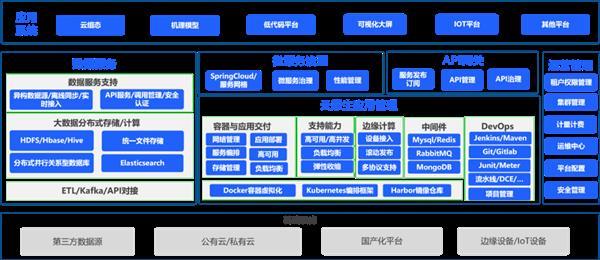
2 觀察一:算力網絡與邊緣原生數據服務的協同:隨著5G和TSN(時間敏感網絡)的商用,算力網絡成為新熱點。其核心思想是根據業務需求動態調度網絡內的計算資源。研究表明,將邊緣計算節點與算力網絡結合,可構建“邊緣原生”數據服務,即在邊緣側完成數據采集、清洗、存儲、分析和可視化全流程。近期工作如基于KubeEdge的邊云協同框架,支持數據服務的自動編排;工業邊緣數據湖與流批一體處理技術(如Apache Flink)被引入邊緣,實現實時與歷史數據的統一服務。
3 觀察二:邊緣智能與數據隱私保護的融合:工業數據涉及商業秘密,隱私保護至關重要。聯邦學習、差分隱私與邊緣計算的結合成為研究新觀察。在邊緣側,多個工廠節點可協作訓練全局模型而不共享原始數據。例如,針對設備故障診斷,采用邊緣聯邦學習框架,每個邊緣節點本地訓練,僅上傳模型參數,既保護數據隱私又提升模型泛化能力。可信執行環境(TEE)在邊緣設備上的應用,為數據服務提供了硬件級安全隔離,支持安全多方計算。
4 觀察三:數據服務驅動的邊緣計算標準化與開源生態:標準化是工業互聯網規模化的前提。邊緣計算產業聯盟(ECC)與工業互聯網產業聯盟(AII)聯合發布了邊緣計算參考架構3.0,強調數據服務接口的標準化。開源方面,EdgeX Foundry、Apache Edgent等項目促進了數據服務的互操作性。值得關注的是,OPC UA over TSN與邊緣計算的結合,為工業現場數據服務提供了統一通信標準,實現了從傳感器到邊緣再到云的無縫數據流。
5 挑戰與展望:盡管進展顯著,但仍面臨挑戰:邊緣節點資源異構導致數據服務難以統一部署;邊緣數據服務的服務質量(QoS)保障機制尚不完善;安全與隱私保護在動態邊緣環境中仍需加強。未來趨勢包括:AI驅動的自適應邊緣數據服務、邊緣計算與數字孿生的深度融合、以及面向6G的協同邊緣數據服務。
結論:工業互聯網邊緣計算與數據服務的融合正從概念驗證走向規模化應用。通過算力網絡協同、邊緣智能與隱私保護、標準化與開源生態的合力,數據服務將更加實時、智能和安全。后續研究應關注跨域數據服務編排、邊緣原生AI算法以及端到端安全框架,以推動工業互聯網向更高水平發展。